IT之家 9 月 20 日消息,據 Notebookcheck 報道,英特爾已經暫停其運行已久的漏洞賞金計劃,轉而在 Intigriti 平台啓用一套全新的漏洞上報機制,新體系不再提供任何現金獎勵。英特爾原先的計劃會為發現安全漏洞的研究人員提供最高 10 萬美元(IT之家注:現匯率約合 67.2 萬元人民幣)的獎勵;而現在英特爾在 Intigriti 平台上的項目已明確標註為負責任披露項目,取消賞金。
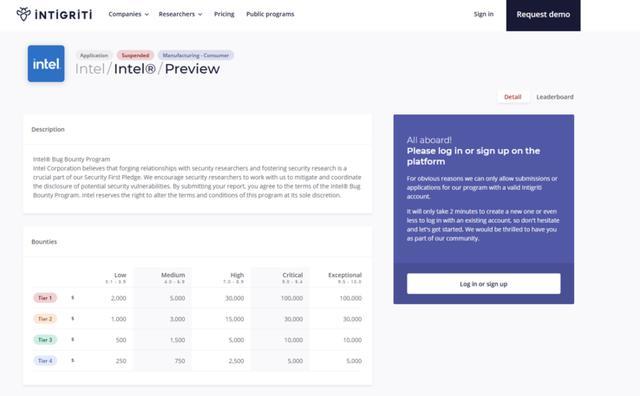
研究人員依舊可以提交在英特爾硬件、固件、軟件以及開源項目當中發現的漏洞,但相關發現不再能夠獲得現金報酬。舊版漏洞賞金計劃於 2017 年以受邀參與模式啓動,2018 年向全體安全研究者開放。該計劃成效顯著,能夠在惡意攻擊者利用漏洞之前完成高危缺陷的修復。
僅 2020 年一年,英特爾修復的通用漏洞披露編號(CVE)當中就有將近一半直接來自該賞金計劃。獎金原先分為四個等級:輕微漏洞 250 美元(現匯率約合 1,680 元人民幣),最高等級的嚴重漏洞可達 10 萬美元(現匯率約合 67.2 萬元人民幣)。就在 2025 年年初,英特爾還表示正在評估優化賞金評定標準;因此本次突然叫停賞金機制,令整個網絡安全行業感到意外。
英特爾尚未就此次暫停發布官方解釋,但行業發展趨勢顯示,人工智能興起很可能是背後誘因。近期各類開源項目收到了大量由 AI 工具自動生成的安全報告。Linux 內核每個版本對應的 CVE 漏洞數量,已經從大約 500 個飆升至接近 2000 個,維護人員不堪重負。Linux 創始人利納斯 · 託瓦茲(Linus Torvalds)近期就提到,大量 AI 生成的重複上報內容幾乎已經讓安全清單的管理工作陷入癱瘓。無獨有偶,開源項目 Curl 就曾因為潮水一般的低質量自動提交報告,關停了自身的漏洞賞金計劃。
HackerOne 平台的互聯網漏洞賞金項目也已於今年早些時候暫停接收提交,公告當中明確指出,藉助 AI 開展漏洞搜尋的做法快速普及,漏洞上報數量暴增,已經壓垮現有處理系統。英特爾極有可能正面臨同類問題:自動生成的漏洞報告大量湧入,於是選擇取消現金激勵,以此管控上報總量。現階段,針對英特爾產品開展安全分析的研究人員提交漏洞成果時,已經無法再獲得現金獎勵。